Attacco hacker supermercati Sicilia, colpiti in oltre venti
Oltre venti supermercati colpiti lunedì notte in Sicilia da un attacco ai sistemi di controllo remoto dei banchi frigo. Coinvolti Conad, Coop e Decò.
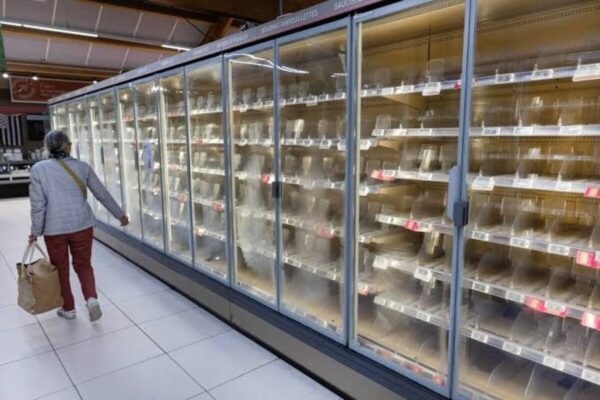
Sono più di venti i supermercati siciliani colpiti lunedì notte da un’intrusione informatica ai sistemi che controllano da remoto la temperatura di banchi frigo e congelatori. Il bilancio resta parziale: non tutti i titolari hanno ancora denunciato la violazione delle reti.
L’attacco hacker ai supermercati della Sicilia ha coinvolto marchi noti e punti vendita in franchising. Conad (tre punti vendita), Coop (quattro strutture gestite dal gruppo Radenza) e Decò (due negozi in franchising, non gestiti direttamente dal gruppo Arena) hanno ammesso pubblicamente le intrusioni. Altri dodici titolari hanno sporto denuncia alla polizia postale e ai carabinieri. «C’è ancora chi non si è presentato pur avendo chiuso i reparti del freddo», dice un investigatore della polizia postale di Catania.
Il conto dei danni
La grande distribuzione siciliana prova ora a fare i conti con le perdite. «Dobbiamo sommare il danno della merce che è stata buttata a quello molto più ingente del calo dei fatturati di questi due giorni, che ha riguardato tutto il comparto ed è dovuto ai timori dei consumatori», commenta Giovanni Arena, amministratore delegato del gruppo Arena e delegato di Federdistribuzione Sicilia. Secondo Arena i danni complessivi «potrebbero essere di svariate decine di milioni di euro» se una situazione simile si ripetesse. L’imprenditore spiega anche la modalità dell’attacco: «Le incursioni sono avvenute sfruttando i call center che monitoravano la telegestione dei banchi frigo».
Non è la prima volta che gli hacker colpiscono questo tipo di impianti: episodi analoghi si sono registrati in altre regioni italiane e in diversi paesi europei. In Sicilia, però, è la prima volta che il bersaglio è la grande distribuzione. Secondo gli investigatori della polizia postale, i firewall delle reti coinvolte non avevano livelli di protezione elevati, in alcuni casi poco superiori a quelli di un impianto domestico: una condizione che avrebbe facilitato l’accesso ai dispositivi di allarme della temperatura.
La rete Coop violata nella notte
Tra le aziende colpite c’è il gruppo Radenza, che gestisce in Sicilia il marchio Coop con circa 300 supermercati. «Alle 4 del mattino quattro nostri supermercati nelle province di Catania e Palermo hanno subìto un’intrusione informatica al sistema di controllo e telegestione», racconta il direttore generale Giuseppe Spadaro. «Alcuni apparati sono stati manomessi: è stato avviato lo sbrinamento nei banchi a freddo, innalzando la temperatura programmata di 20 gradi».
Spadaro dice che l’azienda aveva già avviato un percorso di riorganizzazione della cybersicurezza, con l’aiuto di società specializzate, e annuncia nuovi investimenti. Sul fronte delle denunce aggiunge: «Sto denunciando tutti gli episodi alla polizia postale, mi auguro che ci venga detto al più presto dove intervenire».
L’allarme di Federconsumatori
Federconsumatori Sicilia ha espresso apprezzamento per la trasparenza mostrata dai grandi gruppi, ma mette in guardia i clienti sui rischi legati al cibo che potrebbe essere stato scongelato e poi ricongelato. «Anche una breve interruzione della catena del freddo è molto pericolosa», dicono dall’associazione. «Si rischia un’intossicazione alimentare con conseguenze che, specialmente negli anziani e nei bambini, potrebbero essere anche gravi».
Perché la Sicilia è stata colpita di più
Secondo Simone Rapizzi, cyber threat intelligence manager di 7Layers/Fastweb, la Sicilia non ha problemi infrastrutturali più gravi di altre regioni. «Non ci sono segni di vulnerabilità sistemiche, la Sicilia è esposta a questo tipo di attacchi esattamente come la Lombardia o la Germania», spiega a Repubblica. A determinare il maggior numero di violazioni sarebbe un fattore statistico: «C’è una sorta di motore di ricerca in grado di individuare quanti frigoriferi sono esposti in rete. Se in Sicilia ce ne sono dieci e in Lombardia due, l’attaccante sceglierà di colpire la Sicilia perché ha più possibilità di successo».
Rapizzi parla anche di un ritardo culturale sul fronte della sicurezza informatica. «C’è un ritardo dell’imprenditoria siciliana a capire i pericoli che vengono dalla rete. Investire in sicurezza informatica non è più procrastinabile», dice, ricordando che le minacce arrivano «non solo dai gruppi organizzati» ma anche da singoli individui. Sul caso specifico aggiunge: «Alcune catene hanno ammesso che stavano completando gli aggiornamenti. In altre regioni questo ammodernamento della protezione è stato fatto da anni, in Sicilia solo in parte e solo dai grandi gruppi».
Leggi altre notizie di Territorio.